Überprüfen ob eure Bios Zertifikate noch bis zum Jahr 2026 gültig sind sonst startet euer Computer nicht mehr.
4 Antworten3'376 AufrufeGestartet von powerzug ·

bearbeitet #1
Hallo zusammen
Es ist so bei vielen von euch wird euer Computer unter Umständen nicht mehr starten können, wenn Secure Boot aktiviert ist und euer Bios Zertifikat abgelaufen ist.
Ein Bios Update kann dabei helfen, nur das Problem ist bei vielen von euch gibt es kein Bios Update mehr. Ihr könnt in diesem Fall einfach den Hersteller von eurem Gerät anfragen
ob er ein Bios Update zur Verfügung stellen kann damit euer Bios Zertifikat aktualisiert werden kann, wenn dies nicht mehr möglich ist, müsst ihr am besten wenn euer Computer nicht mehr läuft Secure Boot deaktivieren.
Ob euer Bios Zertifikat bis nach dem Jahr 2026 noch gültig ist könnt ihr mit einem Powershell Befehl überprüfen.
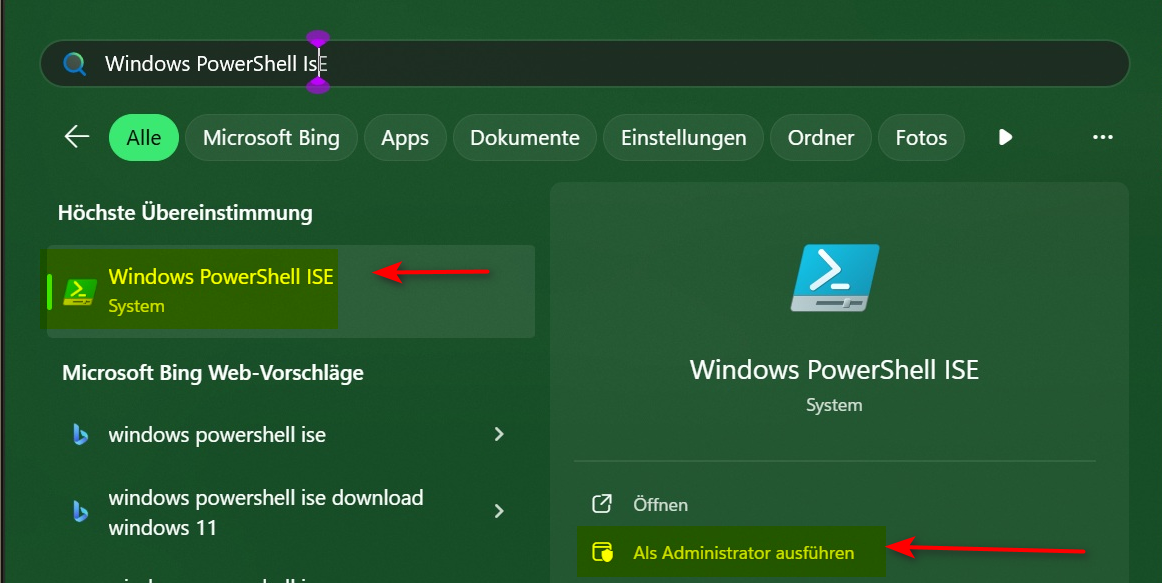
Öffnet dabei : Windows PowerShell ISE als Administrator öffnen = Achtung nicht das normale Powershell sondern = ISE öffnen : der Suchbefehl lautet also : Windows PowerShell ISE siehe Screenshot :
Gebt dann folgenden Befehl ein, am besten den Befehl kopieren, den gesamten Roten Text kopieren :
$cert = Get-ChildItem -Path "Cert:\LocalMachine\Root" | Where-Object { $_.Subject -like "*Microsoft*" -and $_.NotAfter -gt (Get-Date "2026-01-01") }
$cert | Select-Object Subject, NotAfter
Und im PowerShell Terminal dann einfügen.
Bei mir ist dann folgendes Ergebnis gekommen :
=Microsoft Corporation, L=Redmond, S=Washington, C=US 22.03.2036 23:13:04
CN=Microsoft Root Certificate Authority 2010, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 24.06.2035 00:04:01
CN=Microsoft ECC TS Root Certificate Authority 2018, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 27.02.2043 22:00:12
CN=Microsoft ECC Product Root Certificate Authority 2018, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 27.02.2043 21:50:46
CN=Microsoft Time Stamp Root Certificate Authority 2014, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 23.10.2039 00:15:19
CN=Microsoft Identity Verification Root Certificate Authority 2020, O=Microsoft Corporation, C=US 16.04.2045 20:44:40
CN=Microsoft RSA Root Certificate Authority 2017, O=Microsoft Corporation, C=US 19.07.2042 01:00:23
Also bei mir läuft Secure Boot noch bis mindestens zum Jahr 2035.
Ich hoffe bei euch auch, sonst könnt ihr mir gerne in den Kommentaren schreiben, wie lange euer Bios Zertifikat noch gültig ist.
Meine Vermutung ist, dass es bei vielen von euch im Jahr 2026 ablaufen wird.
Liebe Grüsse
powerzug
Es ist so bei vielen von euch wird euer Computer unter Umständen nicht mehr starten können, wenn Secure Boot aktiviert ist und euer Bios Zertifikat abgelaufen ist.
Ein Bios Update kann dabei helfen, nur das Problem ist bei vielen von euch gibt es kein Bios Update mehr. Ihr könnt in diesem Fall einfach den Hersteller von eurem Gerät anfragen
ob er ein Bios Update zur Verfügung stellen kann damit euer Bios Zertifikat aktualisiert werden kann, wenn dies nicht mehr möglich ist, müsst ihr am besten wenn euer Computer nicht mehr läuft Secure Boot deaktivieren.
Ob euer Bios Zertifikat bis nach dem Jahr 2026 noch gültig ist könnt ihr mit einem Powershell Befehl überprüfen.
Öffnet dabei : Windows PowerShell ISE als Administrator öffnen = Achtung nicht das normale Powershell sondern = ISE öffnen : der Suchbefehl lautet also : Windows PowerShell ISE siehe Screenshot :
Gebt dann folgenden Befehl ein, am besten den Befehl kopieren, den gesamten Roten Text kopieren :
$cert = Get-ChildItem -Path "Cert:\LocalMachine\Root" | Where-Object { $_.Subject -like "*Microsoft*" -and $_.NotAfter -gt (Get-Date "2026-01-01") }
$cert | Select-Object Subject, NotAfter
Und im PowerShell Terminal dann einfügen.
Bei mir ist dann folgendes Ergebnis gekommen :
=Microsoft Corporation, L=Redmond, S=Washington, C=US 22.03.2036 23:13:04
CN=Microsoft Root Certificate Authority 2010, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 24.06.2035 00:04:01
CN=Microsoft ECC TS Root Certificate Authority 2018, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 27.02.2043 22:00:12
CN=Microsoft ECC Product Root Certificate Authority 2018, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 27.02.2043 21:50:46
CN=Microsoft Time Stamp Root Certificate Authority 2014, O=Microsoft Corporation, L=Redmond, S=Washington, C=US 23.10.2039 00:15:19
CN=Microsoft Identity Verification Root Certificate Authority 2020, O=Microsoft Corporation, C=US 16.04.2045 20:44:40
CN=Microsoft RSA Root Certificate Authority 2017, O=Microsoft Corporation, C=US 19.07.2042 01:00:23
Also bei mir läuft Secure Boot noch bis mindestens zum Jahr 2035.
Ich hoffe bei euch auch, sonst könnt ihr mir gerne in den Kommentaren schreiben, wie lange euer Bios Zertifikat noch gültig ist.
Meine Vermutung ist, dass es bei vielen von euch im Jahr 2026 ablaufen wird.
Liebe Grüsse
powerzug
2× hilfreich
krypton34 Beiträge
Hier noch die Infos von Microsoft zu diesem Thema:
Ablauf des Windows Secure Boot-Zertifikats und Updates der Zertifizierungsstelle
Kurz gesagt gilt für Privatbenutzer folgendes: Für die meisten Benutzer ist keine Aktion erforderlich. Die neuen Zertifikate werden über reguläre Windows-Updates an die Geräte übermittelt.
Ablauf des Windows Secure Boot-Zertifikats und Updates der Zertifizierungsstelle
Kurz gesagt gilt für Privatbenutzer folgendes: Für die meisten Benutzer ist keine Aktion erforderlich. Die neuen Zertifikate werden über reguläre Windows-Updates an die Geräte übermittelt.
powerzug1'158 Beiträge
Hier noch die Infos von Microsoft zu diesem Thema:Die Frage wäre werden wirklich alle Hersteller Modelle fürs Update berücksichtigt? Denke ich eher nicht
Ablauf des Windows Secure Boot-Zertifikats und Updates der Zertifizierungsstelle
Kurz gesagt gilt für Privatbenutzer folgendes: Für die meisten Benutzer ist keine Aktion erforderlich. Die neuen Zertifikate werden über reguläre Windows-Updates an die Geräte übermittelt.
powerzug1'158 Beiträge
Hier noch die Infos von Microsoft zu diesem Thema:
Ablauf des Windows Secure Boot-Zertifikats und Updates der Zertifizierungsstelle
Kurz gesagt gilt für Privatbenutzer folgendes: Für die meisten Benutzer ist keine Aktion erforderlich. Die neuen Zertifikate werden über reguläre Windows-Updates an die Geräte übermittelt.
Du scheinst da tatsächlich Recht zu haben. Also müssen die Nutzer meistens gar nichts machen wenn Sie ein aktuelles Betriebsystem haben das noch Updates erhält.
Schon komisch aber das im Internet viele sagen das die User handeln müssen.
1× hilfreich
roman709'245 Beiträge

Du scheinst da tatsächlich Recht zu haben. Also müssen die Nutzer meistens gar nichts machen wenn Sie ein aktuelles Betriebsystem haben das noch Updates erhält.Früher hat man gesagt, "Papier ist geduldig". Fürs Internet stimmt diese Aussage noch viel häufiger als fürs Papier.
Schon komisch aber das im Internet viele sagen das die User handeln müssen.
2× hilfreich
Seite 1 von 1 · 5 Beiträge in diesem Thema